Nuovo Regolamento Macchine: la cybersecurity entra nel beverage con IXON
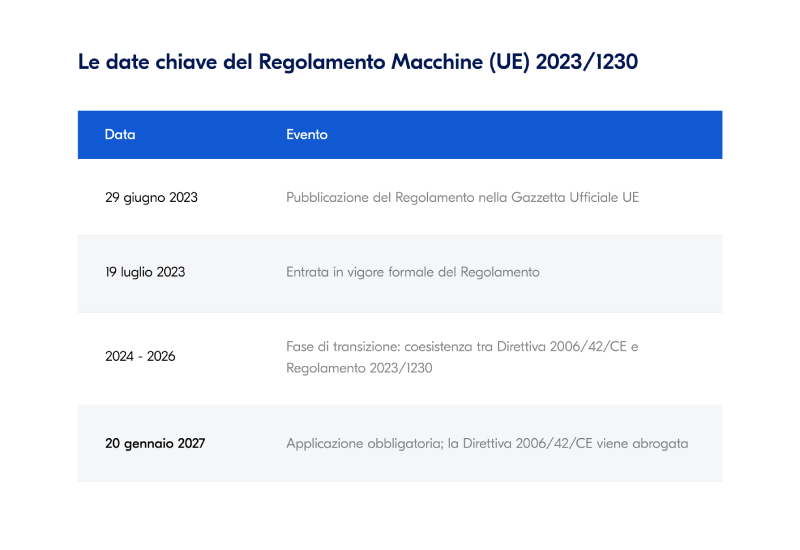
Dal 20 gennaio 2027 il Regolamento Macchine (UE) 2023/1230 introduce nuovi requisiti di cybersecurity per la marcatura CE. Per i costruttori di impianti per il beverage, la sfida riguarda la protezione dei sistemi di comando, la gestione degli aggiornamenti software e la tracciabilità degli interventi. Le soluzioni IXON per l’accesso remoto possono contribuire a documentare le attività di assistenza e a supportare il percorso di conformità.
Le linee per l’industria delle bevande sono sempre più connesse: riempimento, tappatura, etichettatura e confezionamento dialogano con sistemi di supervisione e raccolta dati. La connettività migliora l’efficienza e semplifica la manutenzione, ma richiede attenzione alla sicurezza dei collegamenti e alle modi fiche software. In questo scenario si inserisce il Regolamento Macchine (UE) 2023/1230, che dal 20 gennaio 2027 sostituirà la Direttiva Macchine e includerà requisiti relativi alla cybersecurity tra quelli da considerare ai fini della marcatura CE. Essendo un regolamento, sarà direttamente applicabile in tutti gli Stati membri. Il tema interessa i costruttori di macchine per il beverage che utilizzano connessioni remote, aggiornamenti digitali o scambi di dati. L’obiettivo è prevenire compromissioni digitali che possano influire sulla sicurezza della macchina.
Dai collegamenti remoti alla tracciabilità del software
L’Allegato III del nuovo Regolamento Macchine definisce requisiti concreti di cybersecurity. La sezione 1.1.9 richiede che i collegamenti, locali o remoti, non generino pericoli e che software e dati critici siano identificati, protetti e tracciati. La macchina deve identificare il software di sicurezza installato e conservare le evidenze degli interventi. La sezione 1.2.1 riguarda la resistenza dei sistemi di comando ai tentativi malevoli ragionevolmente prevedibili e la tracciabilità degli interventi e delle versioni del software di sicurezza caricate dopo la consegna. Il registro va conservato per cinque anni e il fascicolo tecnico per dieci.
Esempio pratico: chi ha modificato il software di sicurezza?
Un tecnico aggiorna da remoto il PLC di sicu rezza. La macchina deve registrare intervento e versione del software, conservando la registrazione per cinque anni. Un registro sul portatile del tecnico o sull’IPC sostituibile non è sufficiente: la registrazione deve risiedere nella macchina. Una piattaforma di accesso remoto come IXON Cloud può completare il registro della macchina con prove aggiuntive, ad esempio quale utente si è collegato, quando e con quali permessi. Il registro richiesto dal Regolamento, però, è un requisito della macchina stessa. Quindi una soluzione esterna può affiancarlo, ma non sostituirlo.
Retrofit e aggiornamenti
Il Regolamento introduce una definizione di modifica sostanziale all’articolo 3(16). Si tratta di una modifica fisica o digitale apportata dopo l’immissione sul mercato, non prevista o pianificata dal fabbricante, che crea un nuovo pericolo o aumenta un rischio al punto da richiedere nuove misure di protezione. L’articolo 18 stabilisce che chi realizza una modifica di questo tipo assume il ruolo di fabbricante per gli aspetti interessati dalla modifica. Nelle linee beverage, aggiornamenti software, nuove funzionalità e sistemi aggiuntivi possono intervenire durante la vita operativa. Descrivere nella valutazione dei rischi gli aggiornamenti attesi aiuta a distinguere l’evoluzione pianificata dagli interventi che potrebbero richiedere una nuova valutazione della conformità.
Esempio pratico: pianificare le modifiche previste
Un costruttore distribuisce un aggiornamento software a 40 clienti: se non previsto, potrebbe essere una modifica sostanziale e richiedere una nuova valutazione della conformità. Se le modifiche attese sono descritte nella valutazione dei rischi iniziale, restano coperte dalla conformità originale. Se si prevede di aggiungere in futuro l’accesso remoto alla macchina, cosa possibile con i gateway SecureEdge di IXON certificati IEC 62443-4-2, è utile indicarlo fin da subito. L’aggiornamento va comunque registrato nel registro di tracciabilità della macchina.
Come dimostrare la conformità
La futura norma armonizzata prEN 50742 (CENE LEC TC 44X), la cui pubblicazione è prevista per novembre, descrive come soddisfare i requisiti del Regolamento. Solo la citazione nella Gazzetta ufficiale dell’UE conferisce la presunzione di conformità, e potrebbe arrivare dopo il 20 gennaio. Questo è rilevante soprattutto per le macchine dell’Allegato I, Parte B, dove l’autovalutazione è possibile solo applicando integralmente le norme armonizzate. La bozza offre due percorsi: l’approccio A è una valutazione dei rischi che assegna a ogni funzione di sicurezza un security level in base all’esposizione delle sue interfacce; l’approccio B applica un insieme fisso di requisiti IEC 62443: sedici della IEC 62443-3-3 per la macchina, la IEC 62443-4-2 per i componenti e la IEC 62443-4-1 per lo sviluppo del software. Se una macchina integra un gateway SecureEdge, il suo certificato IEC 62443-4-2 vale come evidenza per quel componente. Il requisito più impegnativo è la IEC 62443-4-1: riguarda il processo di sviluppo del costruttore stesso, che nessun certificato di un fornitore può sostituire, e richiede molto più lavoro dei sedici requisiti. Per i costruttori senza un processo di sviluppo consolidato, spesso l’approccio A è quindi la scelta più realistica.
Ridurre l'esposizione fin dalla progettazione
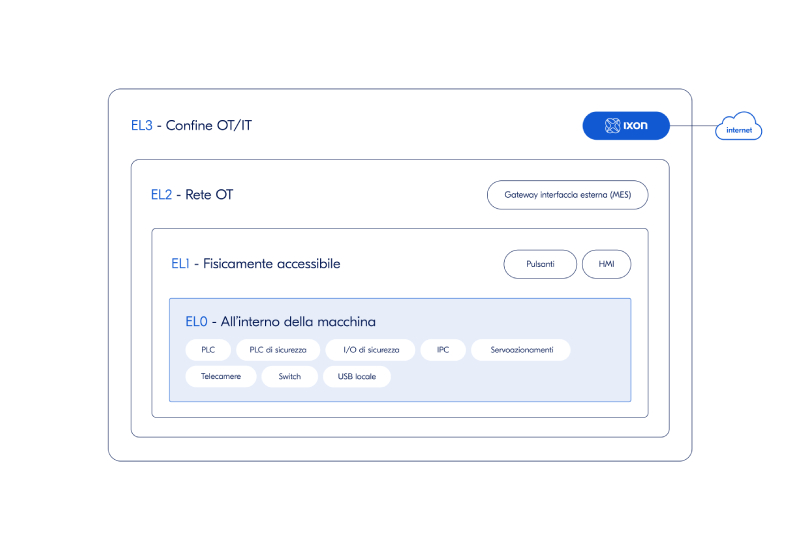
Esempi di interfacce con i relativi livelli di esposizione
L’approccio A classifica i collegamenti per esposizione: da EL0, interno e accessibile solo con chiave, a EL4, remoto su rete non fidata. La classificazione riguarda il collegamento, non il dispositivo, e vale il livello più elevato riscontrato. L’esposizione, insieme alle capacità dell’attaccante e alla finestra di opportunità, determina il livello di sicurezza richiesto. L’architettura dei collegamenti è una delle leve più direttamente controllabili dal costruttore. Come osserva Dylan Eikelenboom, Security Officer di IXON: “La misura di sicurezza più economica è l’interfaccia che non hai. Ogni collegamento che elimini, o che sposti all’interno del quadro, è una cosa in meno da proteggere, documentare e difendere”.
L'accesso remoto nelle linee beverage
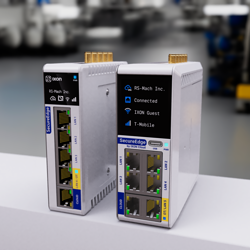
Nelle linee beverage, l’assistenza remota può ridurre i tempi di diagnosi e supportare la manutenzione presso il cliente. Per rispettare i requisiti di sicurezza occorre gestire accessi, permessi e attività, mantenendo le registrazioni previste per la macchina. IXON sviluppa hardware e software cloud per l’accesso remoto destinati ai costruttori di macchine. L'azienda è certificata ISO 27001, ISO 27017 e ISO 27701, oltre che IEC 62443-4-1 per il proprio processo di sviluppo. I suoi gateway SecureEdge e SecureEdge Pro sono certificati IEC 62443-4-2 e dispongono dell'omologazione di tipo IACS UR E27 per l'impiego a bordo delle navi. La serie IEC 62443 è un riferimento per la cybersecurity nell’automazione industriale: la parte 4-1 riguarda lo sviluppo sicuro, la 4-2 i componenti e la 3-3 il sistema. Queste evidenze contribuiscono alla conformità, ma non sostituiscono la marcatura CE né la responsabilità del fabbricante per la sicurezza complessiva della macchina.
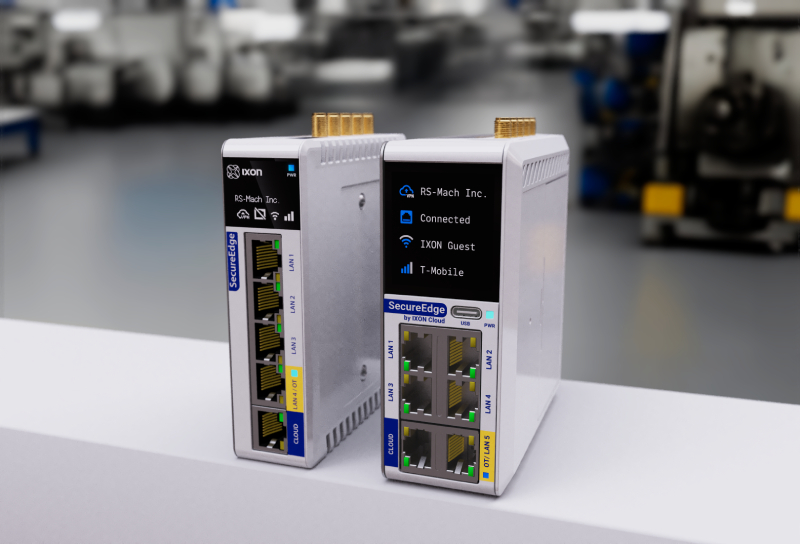
IXON SecureEdge gateway
Dalla valutazione dei rischi alla documentazione
Una valutazione IXON condotta con un costruttore di macchine per il taglio e la lavorazione de gli alimenti offre indicazioni utili anche ad altri comparti. La maggior parte dei requisiti era già soddisfatta grazie a scelte progettuali nate per altre esigenze. L’arresto di emergenza portava la macchina in uno stato sicuro definito, mentre l’elaborazione delle immagini era assegnata a core dedicati del processore per ragioni prestazionali, evitando che altre funzioni sottraessero risorse al software di controllo. Le principali lacune riguardavano invece la documentazione: mancavano informazioni scritte sull’ambiente di utilizzo previsto, un canale per la segnalazione delle vulnerabilità e una sezione dedicata alla sicurezza nel manuale.
La valutazione sul costruttore di macchine per il taglio mostra che la conformità non richiede soltanto nuove tecnologie: occorre formalizzare le scelte adottate, documentare le protezioni e predisporre procedure per vulnerabilità e aggiornamenti. Per supportare l’attività, IXON offre su trust.ixon.cloud uno strumento gratuito di gap analysis basato sulla IEC 62443-3-3. Dedicato al Regolamento Macchi ne, filtra i sedici requisiti dell’approccio B e fornisce indicazioni sui singoli punti; può anche supportare la valutazione dei rischi dell’approccio A. Per i costruttori di macchine per il beverage, un percorso operativo può partire da cinque attività:
1. Definire il perimetro: individuare le funzioni di sicurezza e verificare se software, dati o collegamenti possano influire su di esse.
2. Mappare le interfacce: assegnare a ciascun col legamento un livello di esposizione, da EL0 a EL4.
3. Ridurre i collegamenti non necessari: eliminare le interfacce superflue, valutare quelle che possono essere spostate all’interno del quadro e separare la rete di sicurezza.
4. Scegliere il percorso di valutazione: individuare l’approccio più adatto e identificare le lacune rispetto ai requisiti applicabili.
5. Documentare le misure adottate: registrare le valutazioni, le versioni software e gli interventi secondo quanto richiesto dal Regolamento.
Omnia Technologies, al fianco delle cantine con un service digitale sicuro
Omnia Technologies, leader nelle tecnologie per il processing, l’imbottigliamento e l’automazione per i settori Wine, Beverage e Life Sciences, ha scelto gli edge gateway di IXON come soluzione sicura e certificata per uniformare le diverse modalità operative di accesso ai dati delle macchine e di supporto remoto. Una scelta che si inserisce nel più ampio percorso di digitalizzazione del service, uno dei principali fattori alla base della connessione delle macchine e un ambito a cui il Regolamento Macchine dedica particolare attenzione. Nel settore vinicolo, infatti, Omnia Technologies ha posto il service digitale al centro della relazione con i propri clienti, sviluppando soluzioni che semplificano la gestione degli impianti e rendono più agevole l’accesso alle informazioni e all’assistenza tecnica. Un approccio che si fonda sull’offerta integrata del Gruppo, capace di coprire l’intero ciclo produttivo. È in questa prospettiva che nasce myOmnia, il portale digitale progettato per centralizzare servizi e informazioni e facilitare la gestione degli impianti. Da un’unica piattaforma, gli utenti possono consultare la documentazione tecnica, visualizzare le macchine installate, inoltrare richieste di assistenza, accedere ai cataloghi dei ricambi e seguire in tempo reale l’avanzamento delle attività.
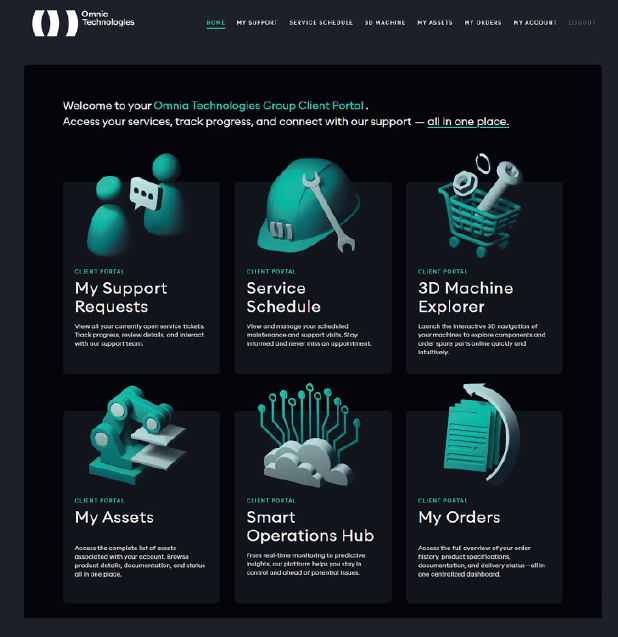
Homepage myOmnia
Grazie all’integrazione delle competenze e delle tecnologie dei diversi brand del Gruppo, myOmnia mette a disposizione una panoramica completa degli impianti installati, permettendo di reperire più rapidamente le informazioni necessarie, semplificare le attività quotidiane e agevolare il contatto con il supporto tecnico. La piattaforma include inoltre funzionalità dedicate al monitoraggio delle performance e alla diagnostica remota, offrendo alle cantine la possibilità di tenere sotto controllo il funzionamento degli impianti e individuare tempestivamente eventuali necessità di intervento. Come sottolinea Lorenzo Merlini, Chief Information e Digital Officer di Omnia Technologies: “Con myOmnia, Omnia Technologies conferma il proprio impegno nel mettere il cliente al centro, offrendo un modello di service evoluto capace di accompagnarlo lungo tutto il ciclo di vita delle proprie tecnologie”.
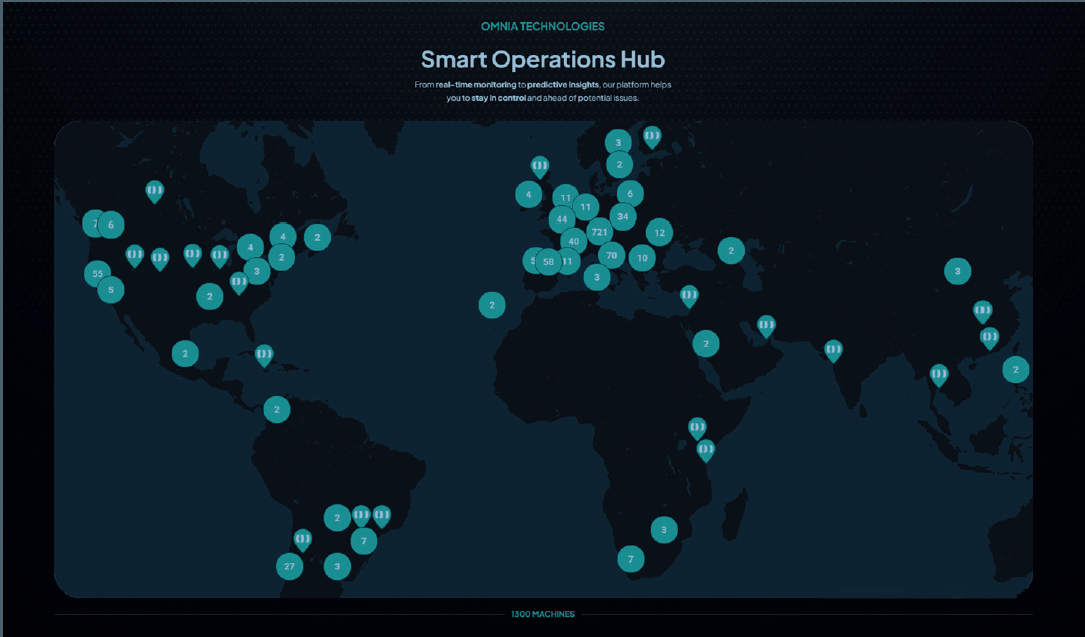
Mappa Installazioni Worldwide
Le Riviste
I portali collegati
Follow us