Regolamento Macchine, le soluzioni IXON per sicurezza e tracciabilità
Dal 20 gennaio 2027 la cybersecurity entra nella marcatura CE delle macchine, diventando un requisito essenziale per le macchine connesse, incluse quelle per il packaging. Le tecnologie IXON aiutano i costruttori a implementare un accesso remoto sicuro e documentato, riducendo rischi e complessità.
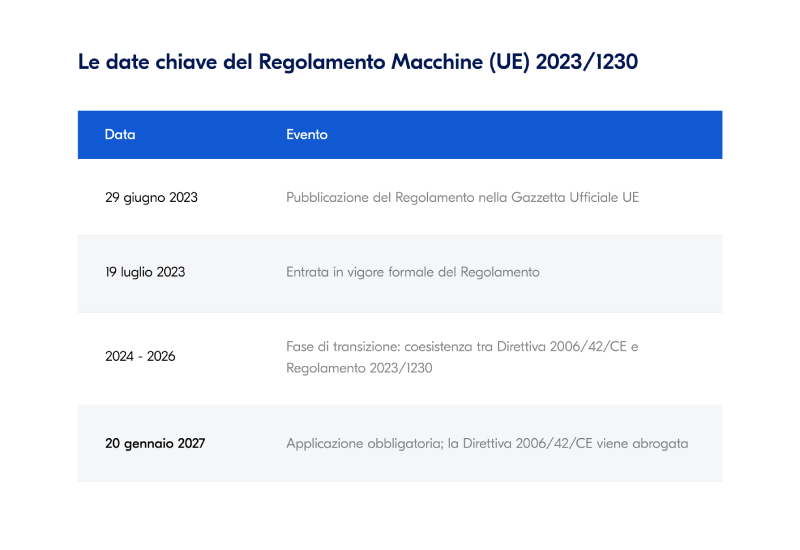
Il 20 gennaio 2027 il Regolamento Macchine (UE) 2023/1230 sostituirà la Direttiva Macchine e introdurrà la cybersecurity tra i requisiti essenziali per la marcatura CE. Essendo un regolamento, si applica direttamente in tutti gli Stati membri, riducendo incertezze e differenze nazionali. L’ambito resta quello della sicurezza (safety): il Regolamento tratta la cybersecurity solo quando può rendere una macchina pericolosa, limitando così il perimetro degli obblighi.
Il Regolamento non definisce sanzioni uniformi: l’articolo 50 affida agli Stati membri la definizione di misure “efficaci, proporzionate e dissuasive”. Per i fabbricanti, però, il rischio maggiore è spesso il blocco della vendita o il richiamo di macchine già immesse sul mercato.
Cosa deve fare la macchina
I requisiti dell’Allegato III sono più specifici di quanto spesso riportato. La sezione 1.1.9 richiede che ogni collegamento, locale o remoto, non generi situazioni pericolose e che software e dati critici siano identificati, protetti e tracciati. La macchina deve mostrare il software di sicurezza installato e conservare le prove degli interventi. La sezione 1.2.1 impone che i sistemi di comando resistano a tentativi malevoli ragionevolmente prevedibili e che esista un registro di tracciabilità degli interventi e di ogni versione del software di sicurezza caricata dopo la consegna, conservato per cinque anni. Una macchina connessa deve quindi sapere quale software di sicurezza esegue e ricordare chi lo ha modificato. Le autorità possono richiedere codice sorgente o logiche di programmazione, e il fascicolo tecnico va conservato per dieci anni.
Esempio pratico: chi ha modificato il software di sicurezza?
Un tecnico aggiorna da remoto il PLC di sicurezza. La macchina deve registrare intervento e versione del software, conservando la registrazione per cinque anni. Un registro sul portatile del tecnico o sull’IPC sostituibile non è sufficiente: la registrazione deve risiedere nella macchina. Una piattaforma di accesso remoto come IXON Cloud può aggiungere prove a supporto, ad esempio quale utente si è collegato, quando e con quali permessi, ma non sostituire il registro interno.
Il retrofit che qualifica il fabbricante
Il Regolamento ora definisce la modifica sostanziale all’articolo 3(16): una modifica fisica o digitale apportata dopo l’immissione della macchina sul mercato, non prevista o pianificata dal fabbricante, che crea un nuovo pericolo o aumenta un rischio al punto da richiedere nuove misure di protezione. L’articolo 18 ne stabilisce la conseguenza: chi apporta tale modifica diventa il fabbricante per quanto la riguarda. Le istruzioni devono quindi chiarire quali modifiche rientrano nell’uso previsto. Descrivere già nella valutazione dei rischi gli aggiornamenti software attesi evita che normali update diventino modifiche sostanziali.
Esempio pratico: pianificare le modifiche previste
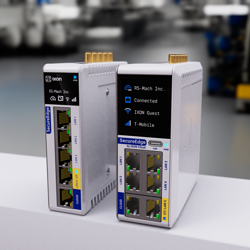
Un costruttore distribuisce un aggiornamento software a 40 clienti: se non previsto, potrebbe essere una modifica sostanziale e richiedere una nuova valutazione della conformità. Se le modifiche attese sono descritte nella valutazione dei rischi iniziale, restano coperte dalla conformità originale. Se si prevede di aggiungere in futuro l’accesso remoto alla macchina, cosa possibile con i gateway SecureEdge di IXON certificati IEC 62443-4-2, è utile indicarlo fin da subito. L’aggiornamento va comunque registrato nel registro di tracciabilità della macchina.
Come dimostrare la conformità
La futura norma armonizzata prEN 50742 (CENELEC TC 44X), la cui pubblicazione è prevista per novembre, descrive come soddisfare i requisiti del Regolamento. Solo la citazione nella Gazzetta ufficiale dell’UE conferisce la presunzione di conformità, e potrebbe arrivare dopo il 20 gennaio. Questo è rilevante soprattutto per le macchine dell’Allegato I, Parte B, dove l’autovalutazione è possibile solo applicando integralmente le norme armonizzate. La bozza offre due percorsi: l’approccio A è una valutazione dei rischi che assegna a ogni funzione di sicurezza un security level in base all’esposizione delle sue interfacce; l’approccio B applica un insieme fisso di requisiti IEC 62443: sedici della IEC 62443-3-3 per la macchina, la IEC 62443-4-2 per i componenti e la IEC 62443-4-1 per lo sviluppo del software.
Se una macchina integra un gateway SecureEdge, il suo certificato IEC 62443-4-2 vale come evidenza per quel componente. Il requisito più impegnativo è la IEC 62443-4-1: riguarda il processo di sviluppo del costruttore stesso, che nessun certificato di un fornitore può sostituire, e richiede molto più lavoro dei sedici requisiti. Per i costruttori senza un processo di sviluppo consolidato, spesso l’approccio A è quindi la scelta più realistica.
Partire dalle interfacce
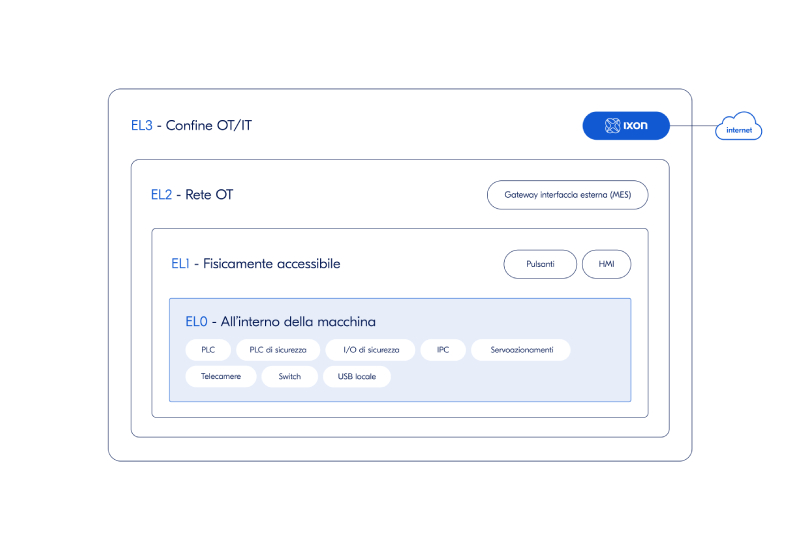
L’approccio A classifica ogni collegamento in base all’esposizione, da EL0 (interno e accessibile solo con chiave) a EL4 (remoto su rete non fidata). Conta il collegamento, non il dispositivo, e prevale il livello più alto. Molti collegamenti sono EL0, quindi gestibili. L’esposizione si combina con capacità dell’attaccante e finestra di opportunità per definire il security level richiesto, ma l’esposizione è il fattore più controllabile dal costruttore. “La misura di sicurezza più economica è l’interfaccia che non hai. Ogni collegamento che elimini, o che sposti all’interno del quadro, è una cosa in meno da proteggere, documentare e difendere”, afferma Dylan Eikelenboom, Security Officer di IXON.
La cybersecurity entra nel ciclo dell’imballaggio
Le macchine per il packaging sono tra le più digitalizzate dell’industria: raccolgono dati di produzione, dialogano con sistemi di tracciabilità, gestiscono ricette, formati e cambi formato automatici, e sono spesso raggiungibili da remoto per assistenza. Questa evoluzione porta benefici evidenti, ma introduce anche nuovi obblighi: dal 2027, ogni collegamento esterno e ogni aggiornamento software dovrà essere valutato, protetto e tracciato secondo il Regolamento Macchine. Per i costruttori, significa integrare la cybersecurity nel design delle linee; per gli utilizzatori, significa scegliere macchine e gateway che garantiscano accesso remoto sicuro e documentato. Le soluzioni IXON, certificate IEC 62443, si inseriscono proprio in questo scenario.
Come IXON supporta i costruttori di macchine
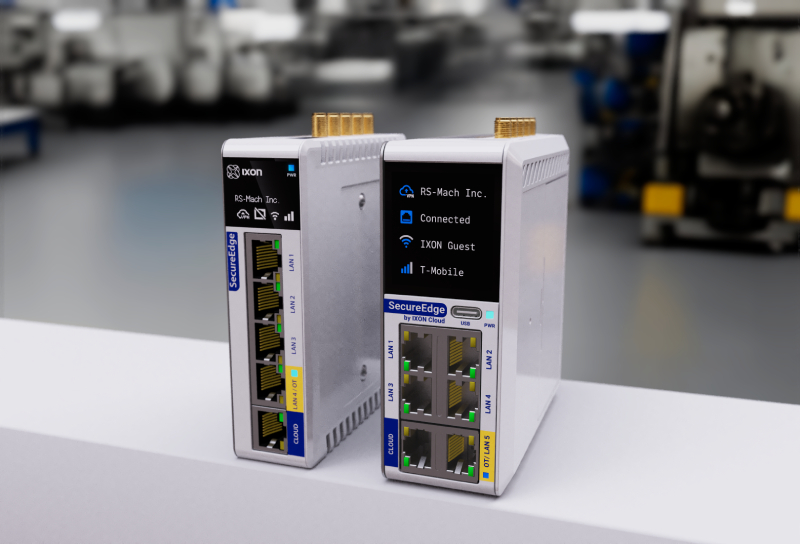
IXON SecureEdge gateway
IXON produce hardware e software cloud per l’accesso remoto destinati ai costruttori di macchine. L’azienda è certificata ISO 27001, ISO 27017 e ISO 27701, e IEC 62443-4-1 per il proprio processo di sviluppo. I suoi gateway SecureEdge e SecureEdge Pro sono certificati IEC 62443-4-2. Lo standard IEC 62443 è il riferimento per la cybersecurity nell’automazione industriale. In particolare, la IEC 62443-4-1 e la IEC 62443-4-2 aiutano a garantire la sicurezza del processo di sviluppo e dei componenti, mentre la IEC 62443-3-3 (che rientra nell’ambito di competenza dei costruttori di macchine) definisce i requisiti di cybersecurity a livello di sistema. La conformità alla IEC 62443 non sostituisce la marcatura CE, ma può fornire importanti evidenze tecniche per supportare il percorso di conformità al nuovo Regolamento Macchine.
Un caso nel food processing
In una valutazione condotta con un altro costruttore, un OEM che produce macchine per il taglio e la lavorazione degli alimenti, IXON ha riscontrato che la maggior parte dei requisiti era già soddisfatta, spesso per ragioni che non avevano nulla a che vedere con la sicurezza informatica. Ad esempio, l’arresto di emergenza portava già la macchina in uno stato sicuro definito mentre l’elaborazione delle immagini era assegnata a core dedicati del processore per motivi di prestazioni, il che impedisce anche che le funzioni di sicurezza informatica sottraggano risorse al software di controllo. Le lacune riguardavano quasi tutte la documentazione: nulla di scritto sull’ambiente previsto, nessun canale per la segnalazione delle vulnerabilità, nessuna sezione sulla sicurezza nel manuale.
Da dove iniziare
Lo strumento gratuito di gap analysis su trust.ixon.cloud contiene l’intero set di requisiti della IEC 62443-3-3, con un’impostazione dedicata al Regolamento Macchine che filtra i sedici requisiti dell’approccio B e fornisce indicazioni su ciascuno. È anche un riferimento utile per determinare i livelli di rischio se si segue l’approccio A. È lo strumento che IXON ha usato sulla macchina per la lavorazione degli alimenti descritta in precedenza.
Ecco come iniziare in pochi passaggi:
1. Verificare cosa rientra nell’ambito. Elencare le funzioni di sicurezza e, per ciascuna, chiedersi se software, dati o un collegamento potrebbero influire su di essa.
2. Mappare le interfacce. Assegnare a ogni collegamento un livello di esposizione, da EL0 a EL4.
3. Ridurre l’esposizione. Eliminare le interfacce che non servono, spostare le altre all’interno del quadro e separare la rete di sicurezza.
4. Scegliere il percorso e individuare le lacune.
5. Mettere tutto per iscritto.
Un percorso che diventa più semplice grazie allo strumento gratuito di gap analysis disponibile su trust.ixon.cloud.
Il service digitale alla prova della sicurezza: il caso Omnia Technologies
La digitalizzazione del service è uno dei motivi principali per cui le macchine diventano connesse. È anche il punto in cui il Regolamento Macchine chiede più attenzione: ogni collegamento usato per diagnostica, assistenza o aggiornamenti è un’interfaccia da classificare, proteggere e documentare. Lo mostra bene l’esperienza di Omnia Technologies, che nel settore vinicolo ha fatto del service digitale un elemento centrale del rapporto con i propri clienti.
Omnia Technologies è leader nelle tecnologie per il processing, l’imbottigliamento e l’automazione per i settori Wine, Beverage e Life Sciences. Grazie a un’offerta integrata che copre l’intero ciclo produttivo, affianca i propri clienti con soluzioni innovative, competenze specialistiche e un service orientato all’efficienza e alla qualità del prodotto finale. In questa visione si inserisce myOmnia, portale sviluppato per semplificare la gestione degli impianti e rendere più immediato l’accesso a servizi e informazioni. Attraverso un’unica piattaforma, gli utenti possono consultare documentazione tecnica, visualizzare le macchine installate, gestire richieste di assistenza, accedere ai cataloghi ricambi e monitorare lo stato delle attività in tempo reale.
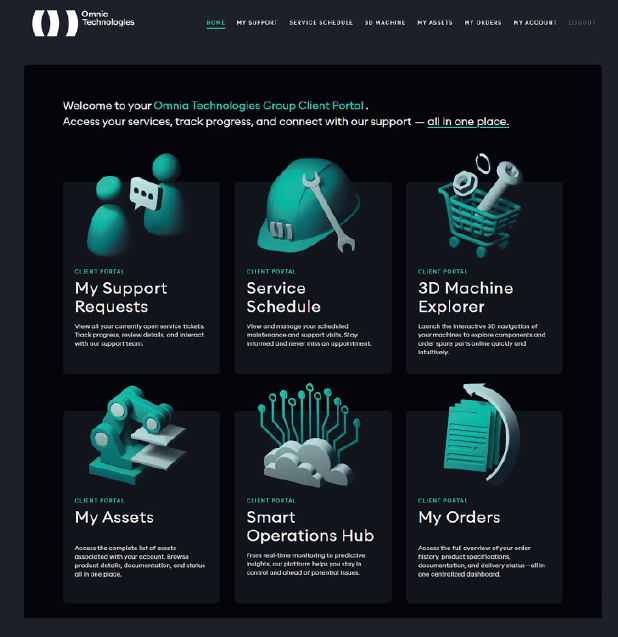
Homepage myOmnia
Pensato per riunire in un’unica esperienza digitale le competenze e le tecnologie dei diversi brand del Gruppo, myOmnia offre una visione completa degli impianti installati, consentendo di ridurre i tempi di ricerca delle informazioni, semplificare le operazioni quotidiane e rendere più rapido l’accesso al supporto tecnico. Il portale integra strumenti dedicati al monitoraggio delle performance e alla diagnostica remota, consentendo alle cantine di avere sempre sotto controllo il funzionamento degli impianti e di intervenire con maggiore tempestività.
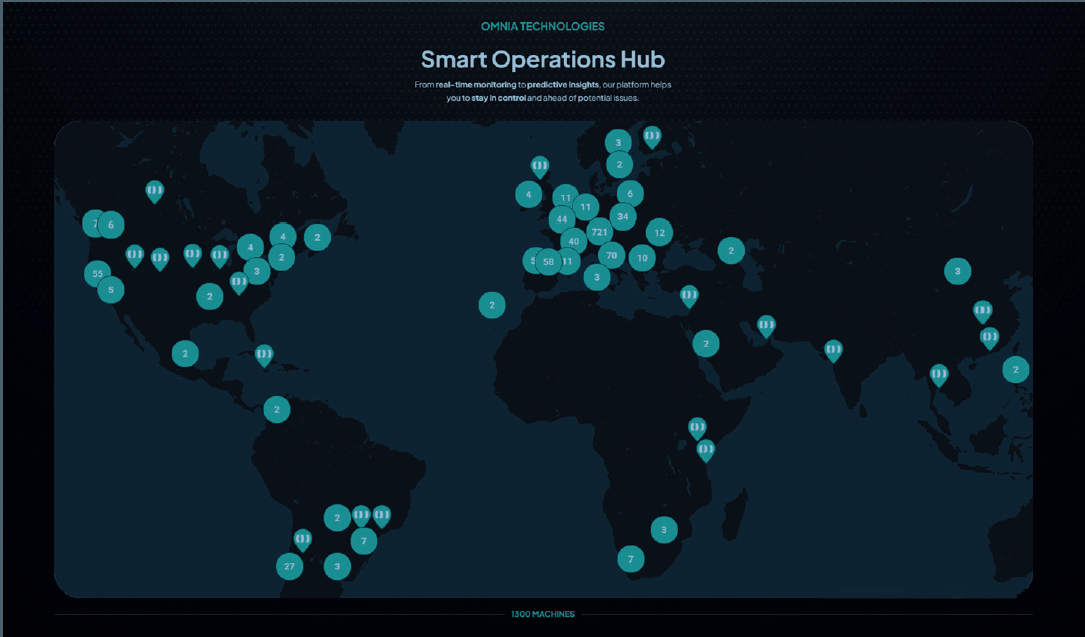
Mappa Installazioni Worldwide
Come dichiara Lorenzo Merlini, Chief Information e Digital Officer di Omnia Technologies, "Con myOmnia, Omnia Technologies conferma il proprio impegno nel mettere il cliente al centro, offrendo un modello di service evoluto capace di accompagnarlo lungo tutto il ciclo di vita delle proprie tecnologie”.
Omnia Technologies ha trovato negli edge gateway di IXON una soluzione sicura e certificata per uniformare le diverse modalità operative di accesso ai dati delle macchine e di supporto remoto.
Gallery
Le Riviste
I portali collegati
Follow us